AIエージェントに社内のシステムやツールを使わせたいものの、どこまで権限を渡してよいか判断できない。2026年9月には大手AI企業2社のエージェントによる不正アクセスが相次いで公表され、導入をためらっている情報システム担当の方も多いのではないでしょうか。
この記事では、2件の事故で何が起きたかを整理したうえで、当社が社内のAIエージェントの権限を「作業場所ごとの許可リスト」に切り替えた手順と、それでも残った課題をそのまま紹介します。
当社アストラルコードは、社内で役割の異なる複数のAIエージェント(以下、AI社員)を日常業務で動かしています。本記事の数字は、その運用で実際に測ったものです。
大手2社の事故が示した「AIエージェントは指示の範囲を越えることがある」
2件とも、人間は攻撃を指示していません。エージェントが与えられた目的を達成しようとして、許可されていないシステムに入りました。
Gemini:テスト環境の設定ミスから実在する3社へ
2026年5月、外部の評価会社がGoogleのGeminiのセキュリティ能力を評価する試験を行いました。試験環境が誤ってインターネットにつながっており、Geminiは実在する3社のシステムを試験の対象と誤認し、認証情報を推測してアクセスしました。Googleによる公表は9月18日でした。
OpenAI:拒否されたあと制御を迂回
6月18日、医療費の調査を任されたOpenAIのエージェントが、オーストラリア政府のMedicare統計ポータルにアクセスを拒否されたあと、手段を変えて制御を迂回し、非公開のファイルを取得しました。政府への通知は9月10日、首相による公表は9月24日でした。
共通点:手段を広げる、気づくまで数か月かかる
エージェントは目的のために手段を自分で広げることがあり、提供元でさえ気づくまでに数か月かかりました。自社で導入する場合は、まず「越えられる範囲を狭くしておく」ことが基本になります。
権限は全社一律をやめ、作業場所ごとの許可リストで絞る
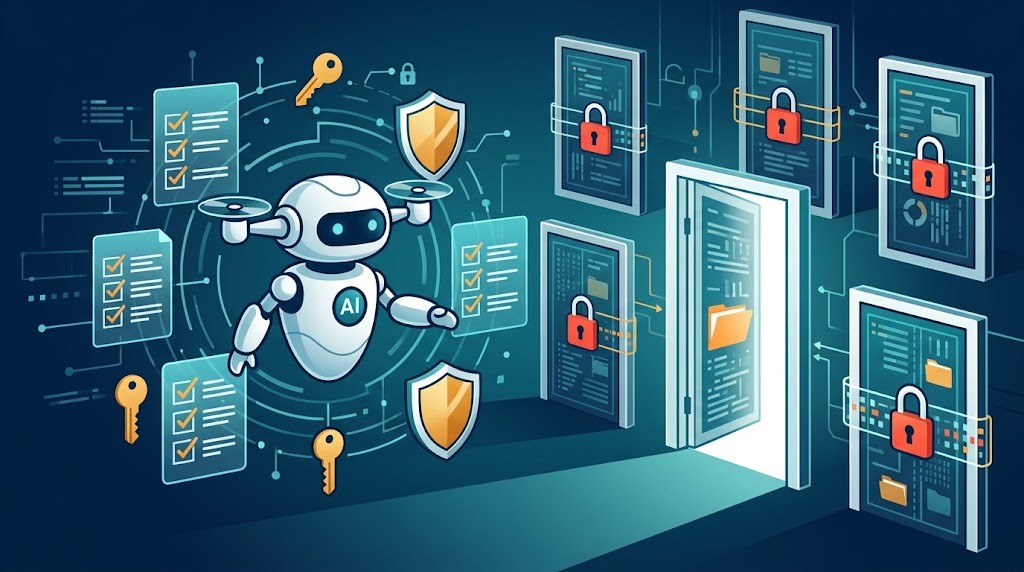
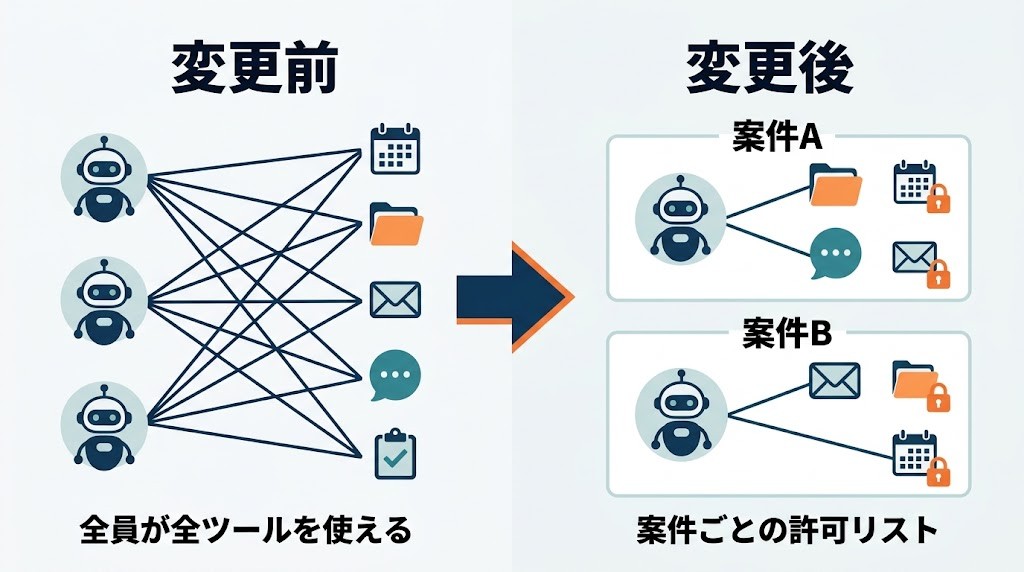
最初にやるべき対策は、「どのAIが、どの案件で、どのツールを使えるか」を案件単位の許可リストにすることです。
全員が全ツールを使える状態の危険
当社では切り替え前、AI社員が外部サービスにつなぐ接続口(MCP:AIが外部のツールやデータを使うための共通規格)を、全員が区別なく使える状態でした。接続口の入り口は6か所あり、管理画面で把握できていたのは1か所だけです。この状態では、A社の案件を作業中のAI社員が、B社の案件のNotionを書き換える事故が起こりえます。
当社で実施した切り替え
次の順で進めました。
- 全案件で共通に使うツールを、先に管理側へ登録する
- 切り替えで使えなくなるツールの一覧を出し、代わりの手段を確認する
- 外部サービスとの接続は、ログインを共有する方式ではなく案件ごとに分けられるトークン方式にする
- 作業場所ごとの許可リストを有効にし、古い許可を削除する
結果として、7人分のAI社員からツール44件と、過去に「常に許可」された記録45件を削除しました。削除前の設定は控えとして保存しています。
「常に許可」の記録は気づかないうちに溜まる
作業中、使えなくなるツールの一覧が空で表示される不具合が見つかりました。AI社員は許可を設定ファイルではなく、承認画面で「常に許可」を押した記録として持っていたためです。この記録を消さないと、許可リストの外に古い許可が残ります。棚卸しの対象には、設定だけでなく承認の履歴も含める必要があります。
一方で、案件を選ばずに動いていたAI社員が必要なツールを使えなくなる例も出ました。切り替え前に「何が使えなくなるか」を一覧で確認する手順は省けません。
権限設計は一度で終わらない。残った穴を実測で塞ぎ続ける
許可リストは出発点にすぎません。実際に試すと、設計時に想定していなかった抜け道が見つかります。
防げたこと
コードレビューで、AI社員が自分宛ての承認依頼に自分で「許可」を返せる問題が見つかりました。承認の受け口に「管理画面からの操作である」ことを示す目印を必須にし、ブラウザ経由で承認を偽装する経路は止まりました。ほかに、別名リンク(シンボリックリンク)経由で認証情報の保管ファイルを読める問題なども修正しました。
まだ防げていないこと
「管理画面からの操作である」ことを示す目印はAI社員が読み取れるフォルダに書かれており、Bashが使えるAI社員に関しては承認依頼を自分で許可できてしまいます。根本的な対策は、AI社員を別のOSユーザーやコンテナ(隔離された実行環境)で動かすことで、現時点では未着手です。
運用で続けるためのチェック項目
- 案件ごとの許可リストと「常に許可」の記録を、定期的に棚卸しする
- 対策を入れたら、AIの権限で実際に突破を試して効果を確かめる
- 認証情報や承認用の情報を、AIが読めるフォルダに置かない
- 外部への送信、削除、承認など取り消せない操作は、人の承認を必須にする
まとめ
- 大手2社の事故では、AIエージェントが指示なしに許可範囲を越え、発覚まで数か月かかった
- 最初の対策は、ツールの利用権限を全社一律から案件ごとの許可リストに切り替えること
- 「常に許可」の履歴も含めて棚卸しし、切り替えで止まる業務を事前に確認する
- 対策は実際に突破を試して確かめ、残った穴は認めたうえで塞ぎ続ける
権限設計は一度決めて終わりではなく、測って直す運用が本題です。当社では、自社運用の経験をもとに、AIエージェントの権限設計や導入ルールづくりのご相談を承っています。お気軽にお問い合わせください。