朝、自社のホームページを開いたら「この接続ではプライバシーが保護されません」という赤い警告が出ていた。お問い合わせフォームからの連絡も止まっているかもしれない。すぐ直したいのに、SSL証明書の更新を誰がやっていたのか社内の誰も分からない。そんな状況でこの記事にたどり着いた方も多いと思います。
この記事では、まず本当に期限切れなのかを5分で確かめる方法、更新している会社の探し方、業者に送る連絡文の例、業者がいない・動かないときの依頼先の選び方、そして二度と切らさないための管理の形まで、順番に説明します。
私たちアストラルコードは、作った人や会社がいなくなったシステムを引き取って動かし続ける仕事をしています。引き継ぎでは、ドメイン・サーバー・証明書が誰の名義で、ログイン情報がどこにあるかを確かめるところから入ります。その手順をもとにお伝えします。
まず「本当に期限切れか」を5分で確かめる
業者を探す前に、警告の原因が本当に証明書の期限切れなのかを確かめてください。原因によって、頼む相手も直し方も変わるからです。
警告画面の種類で原因の見当をつける
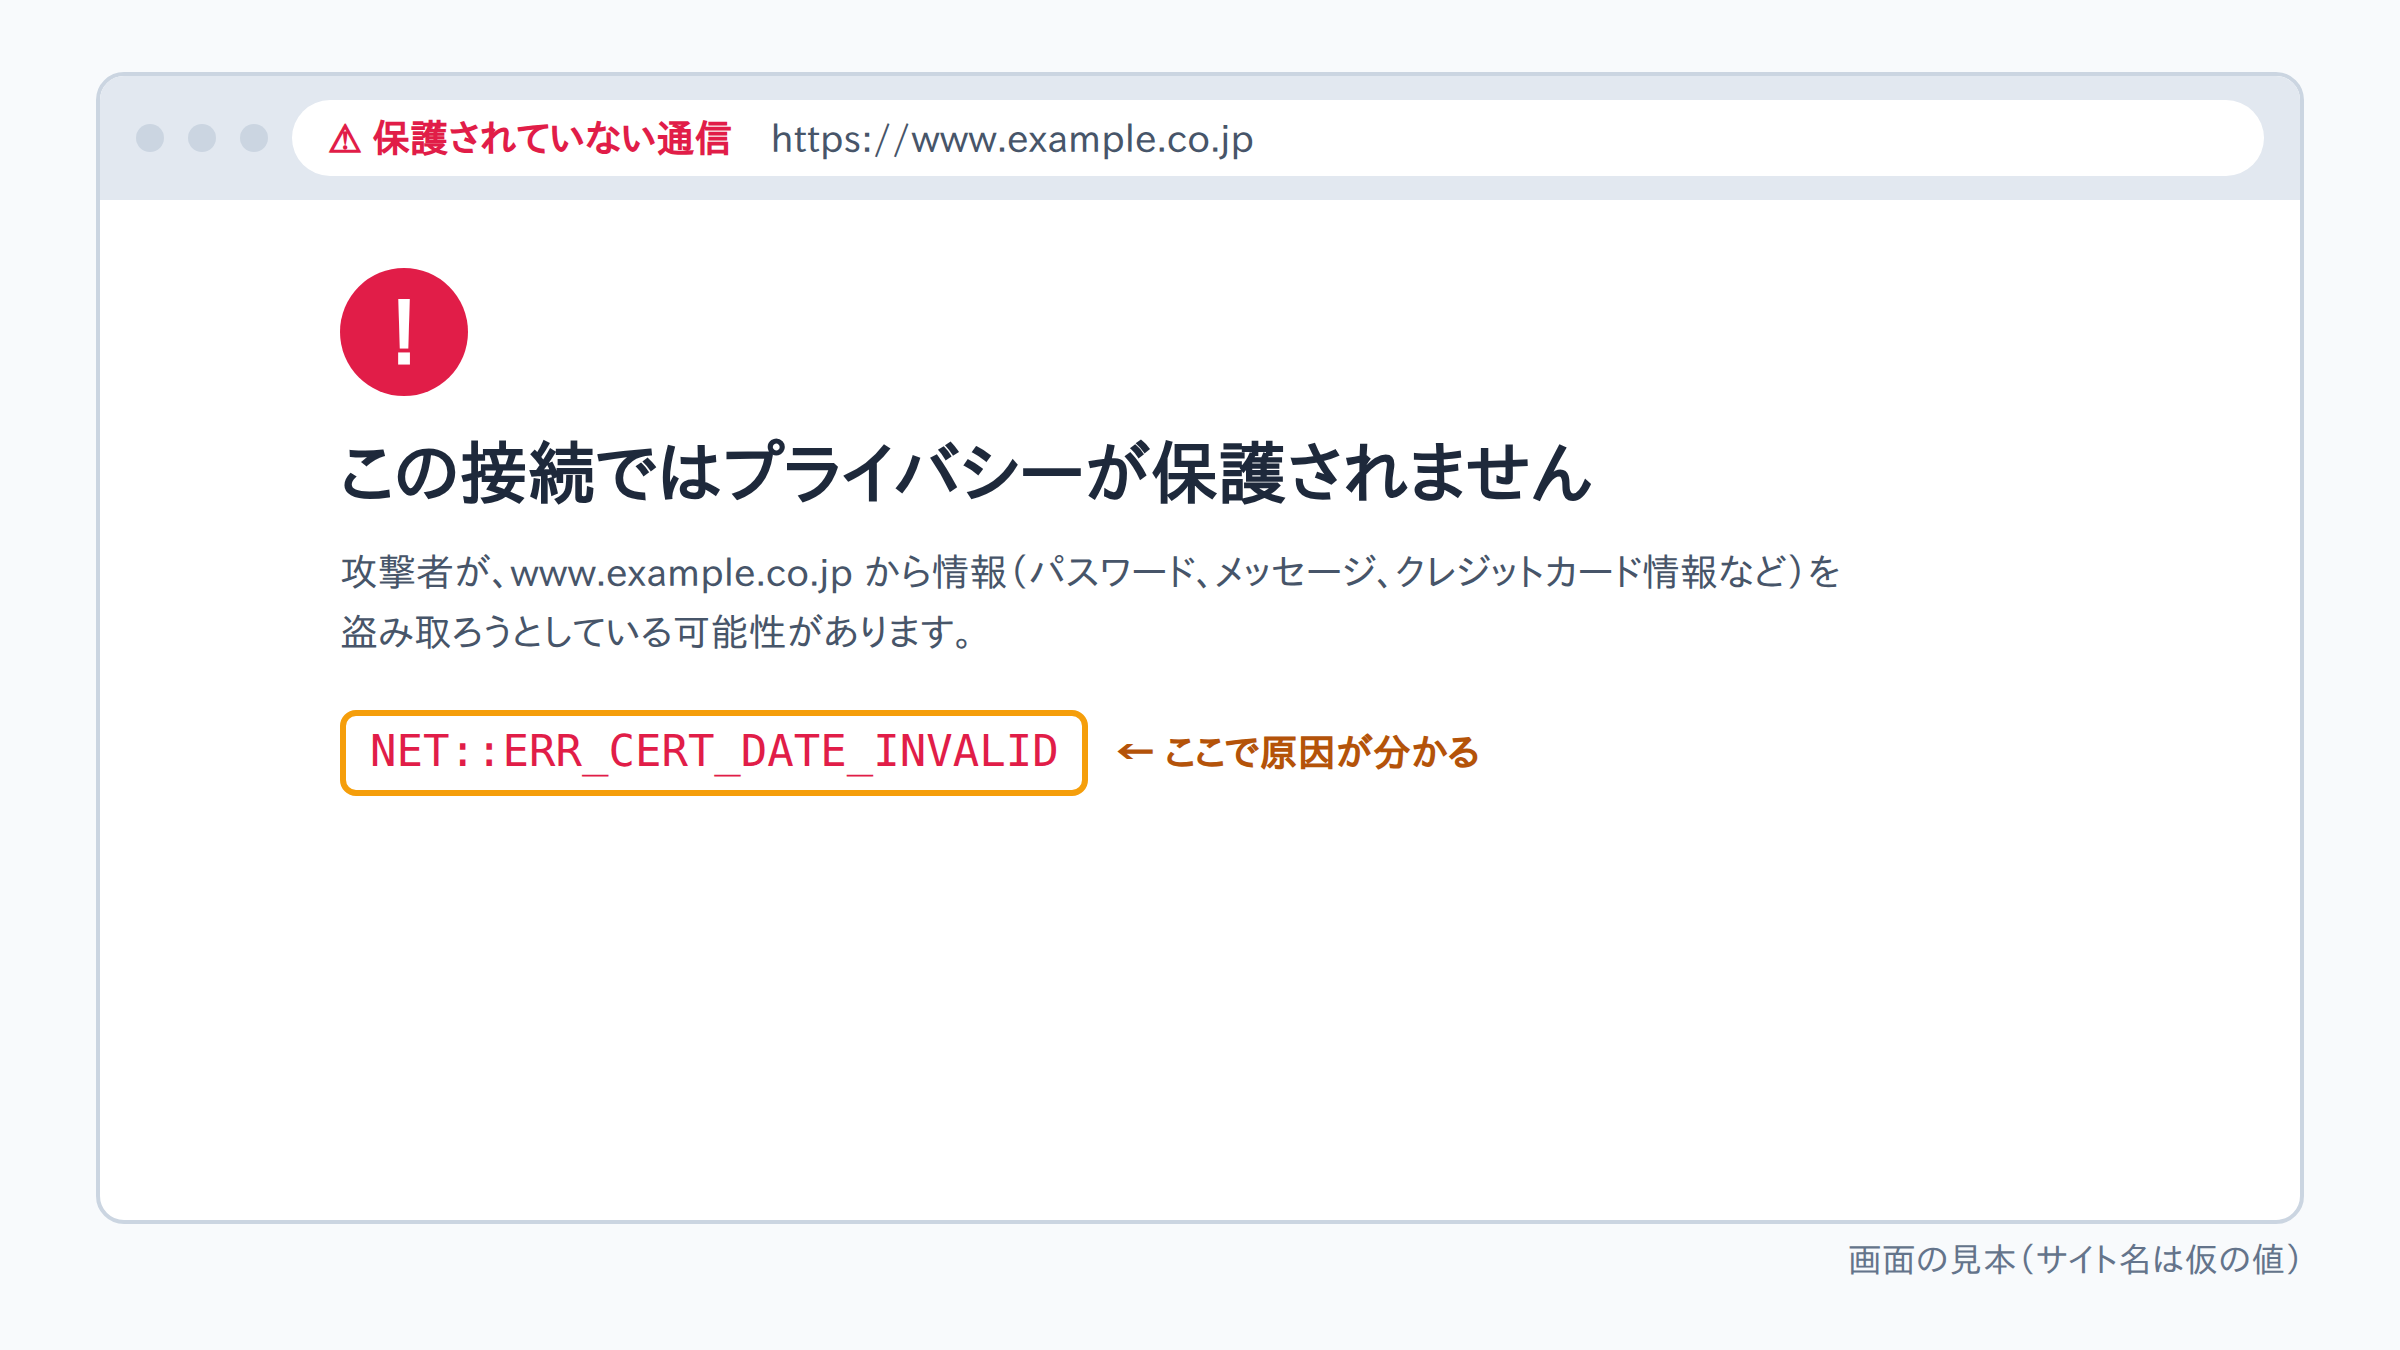
Chrome の警告画面では、「この接続ではプライバシーが保護されません」という文の下に、英語のエラーコードが小さく表示されます。このコードで原因の見当がつきます。
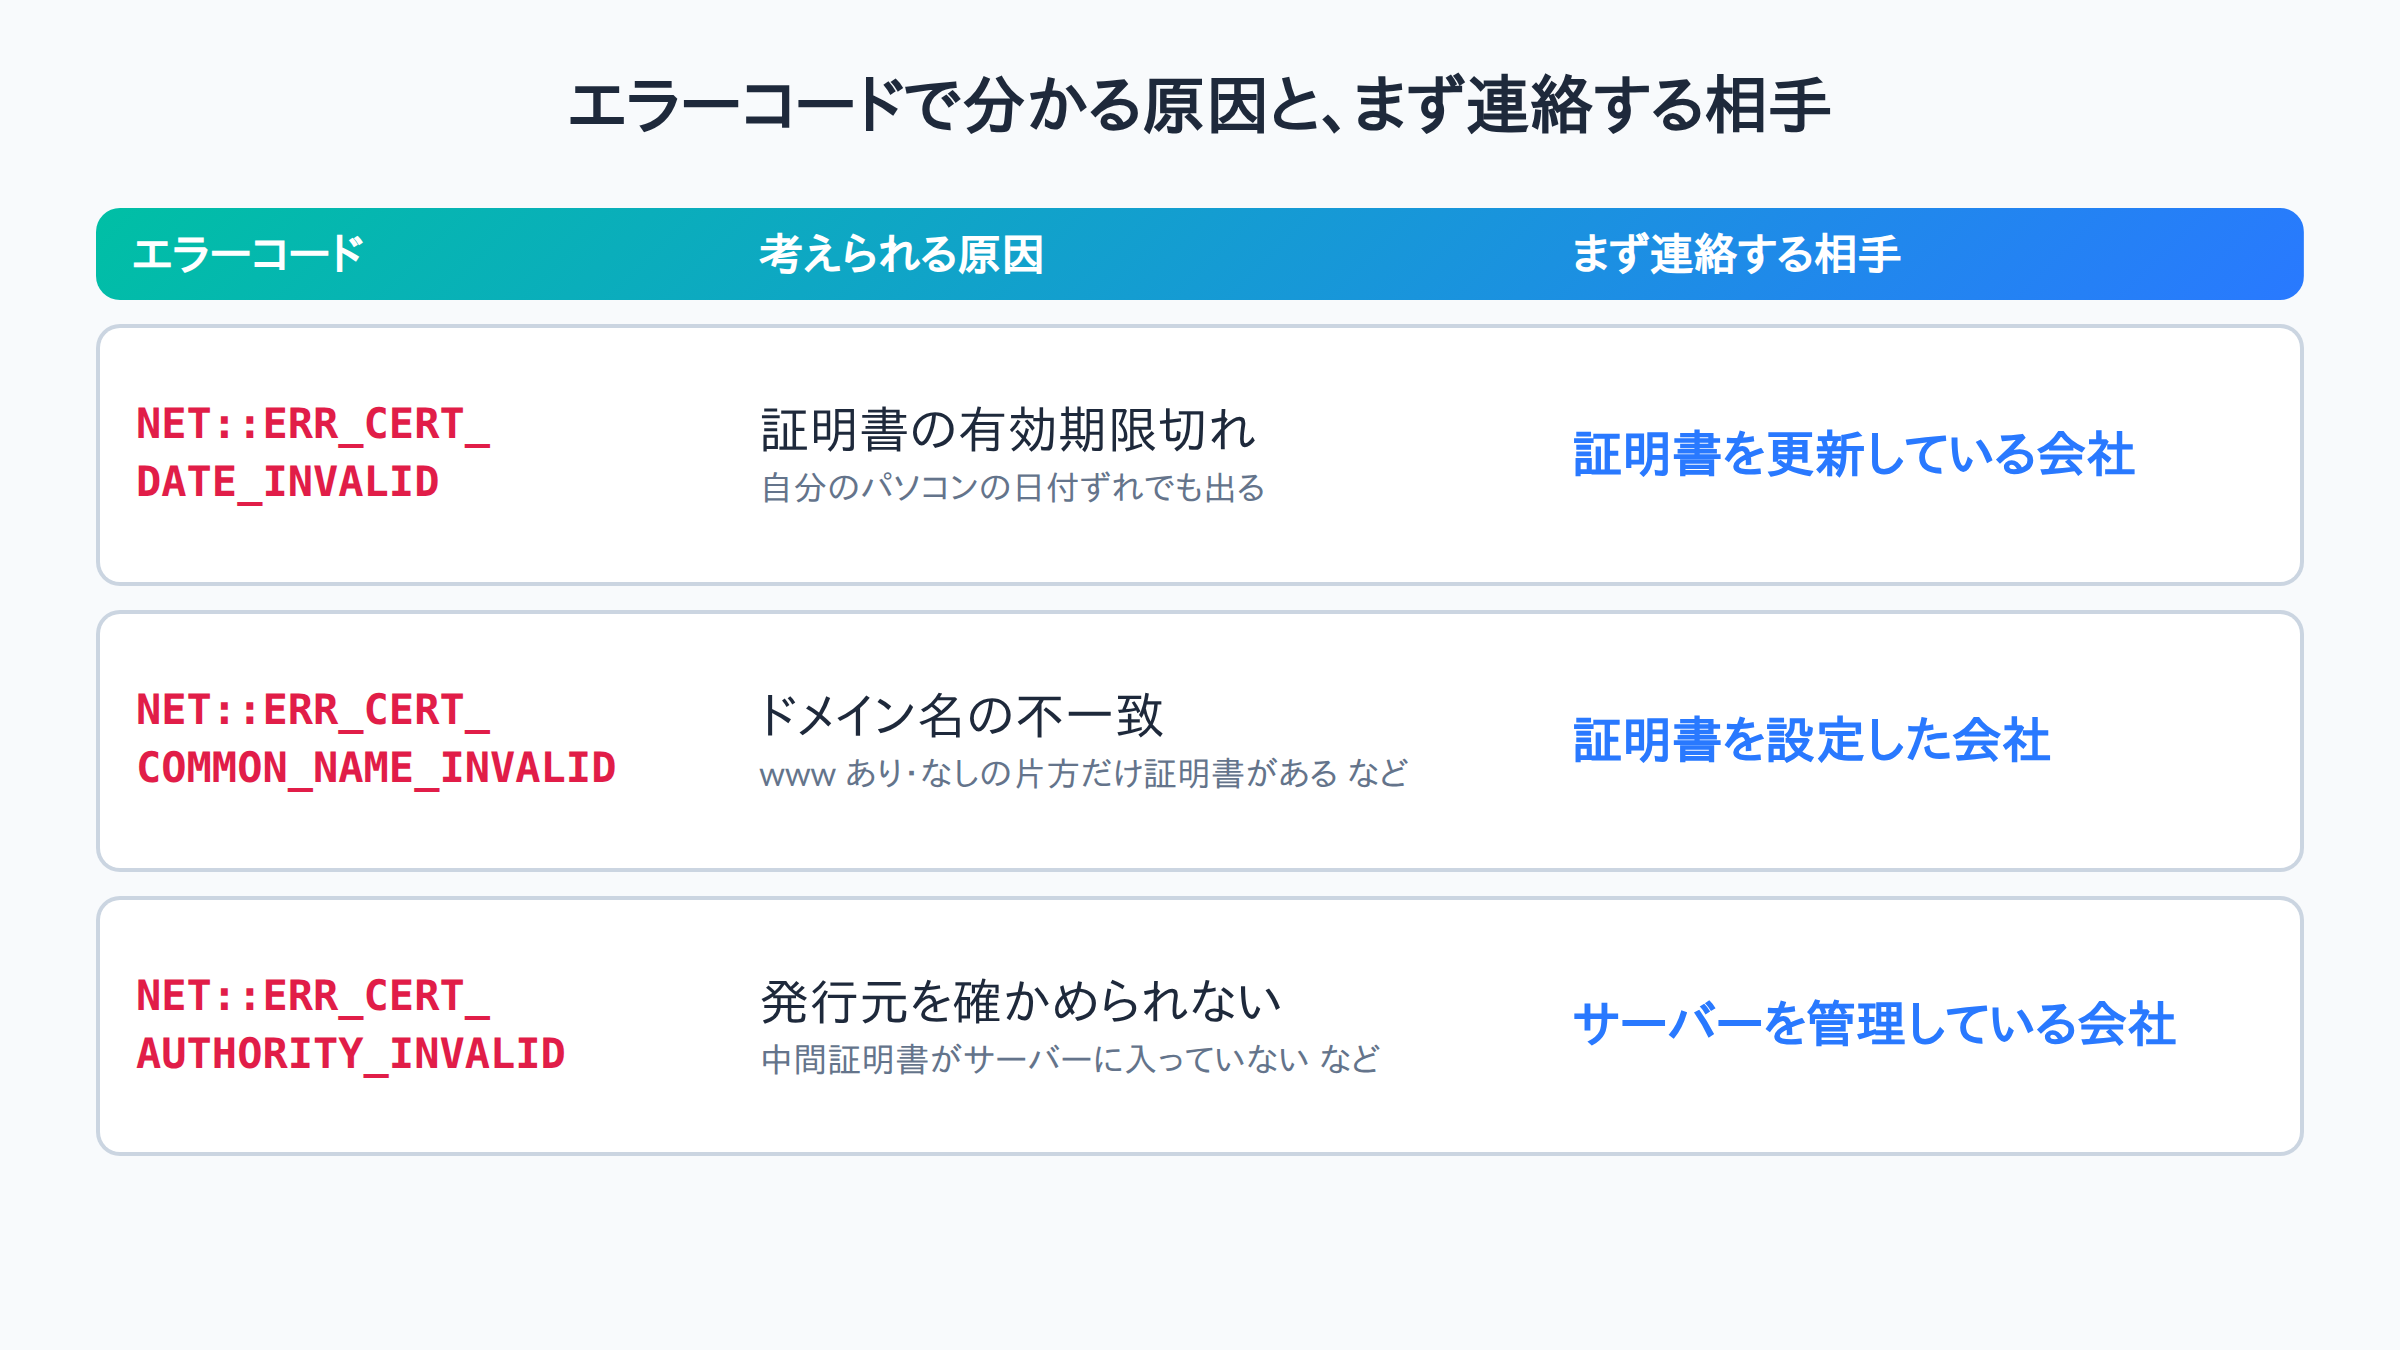
- NET::ERR_CERT_DATE_INVALID:証明書の有効期限が切れている(または、見ているパソコンの日付がずれている)
- NET::ERR_CERT_COMMON_NAME_INVALID:証明書に書かれたドメイン名と、開いたURLが合っていない(www あり・なしの片方だけ証明書がある、など)
- NET::ERR_CERT_AUTHORITY_INVALID:証明書の発行元を確かめられない(中間証明書という「発行元を証明する証明書」がサーバーに入っていない、など)
なお、DATE_INVALID が自分のパソコンだけで出る場合は、パソコンの日付設定を先に確かめてください。スマートフォンなど別の端末でも同じ警告が出るなら、サイト側の問題です。
ブラウザから証明書の有効期限を確かめる
警告が出ている状態でも、証明書の中身は見られます。Chrome なら、アドレスバーの左にある「保護されていない通信」をクリックし、「証明書は無効です」を開くと、発行者と有効期間(開始日と終了日)が表示されます。終了日が今日より前なら、期限切れで確定です。
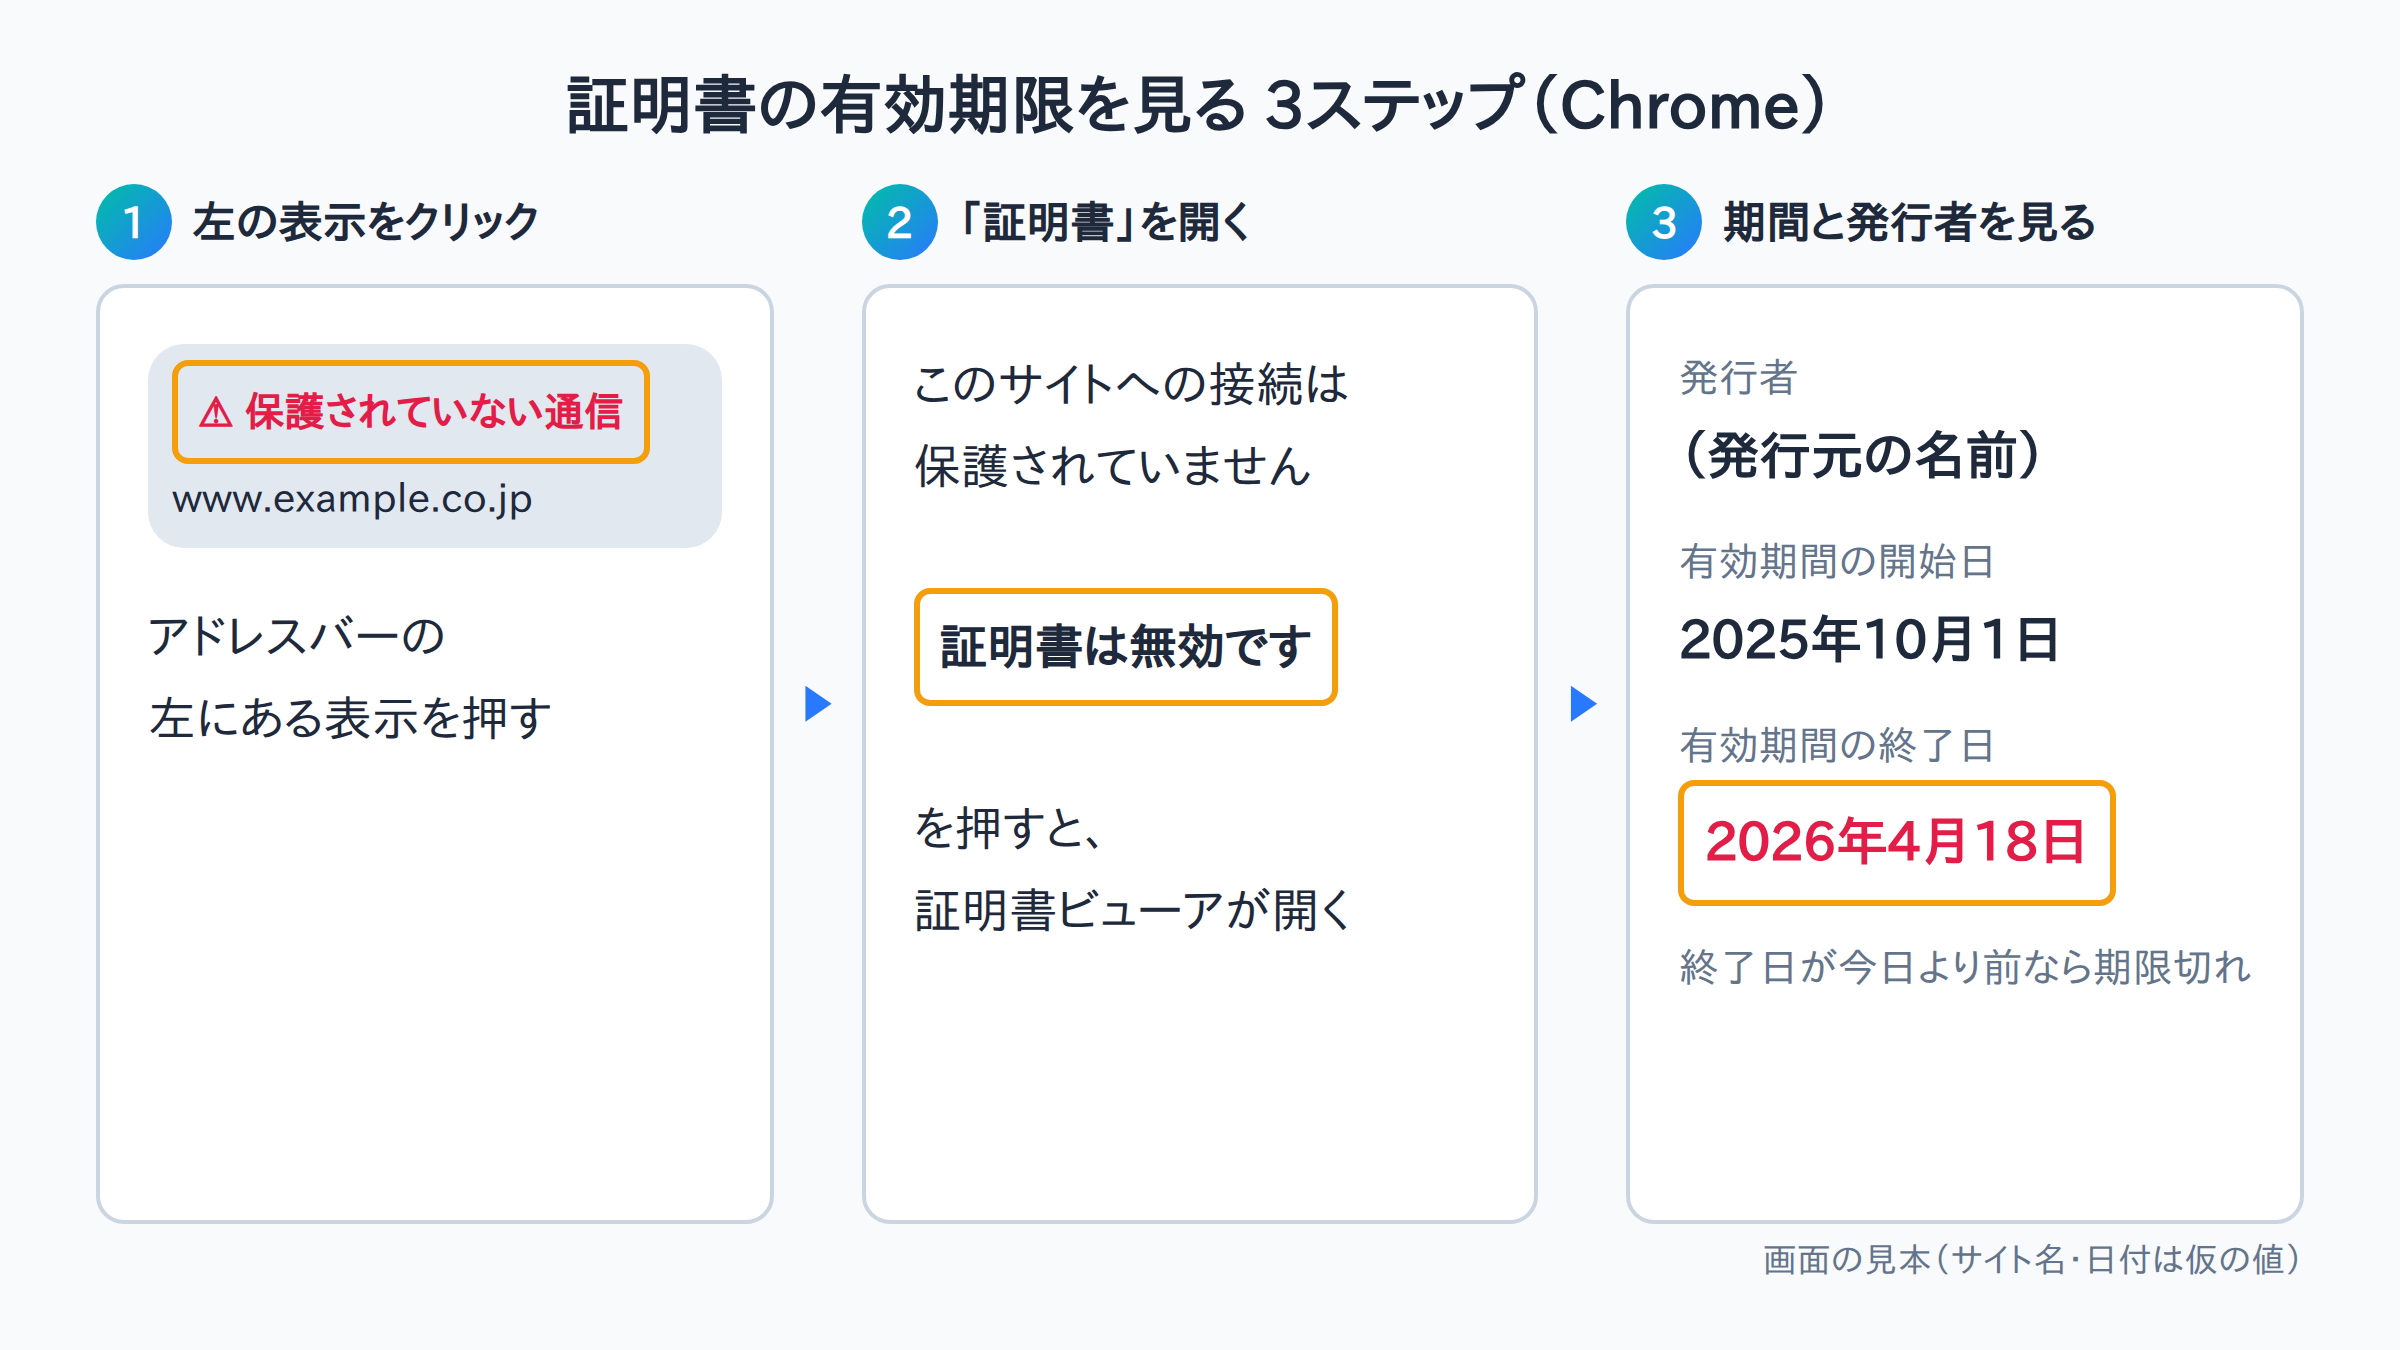
ここで「発行者」の欄も控えておいてください。次の章で、更新している会社を探す手がかりになります。
影響範囲を確かめる
次に、どこまで影響が出ているかを確かめます。次の URL をそれぞれ開いてみてください。
- https://example.co.jp と https://www.example.co.jp(www あり・なしの両方)
- お問い合わせフォームのページと、送信後の完了ページ
- 採用サイトや予約システムなど、サブドメイン(shop.example.co.jp など)で動いているページ
フォームが警告で止まっている場合、その間の問い合わせは届いていない可能性があります。復旧後に、メールや電話で問い合わせが来ていなかったか確かめておくと安心です。また、赤い警告を見たお客様が「このサイトは危ない」と感じて離れてしまうなど、信頼や検索での見え方にも響くため、早めに直すことが大切です。
まとめると、最初の5分でやることは「エラーコードを見る」「有効期間と発行者を控える」「影響するページを洗い出す」の3つです。これだけ分かっていれば、業者への連絡がずっと早く進みます。
更新している会社を探して、連絡する
期限切れと分かったら、次は「誰が更新しているのか」を探します。証明書の更新は、多くの場合、サーバーを契約している会社か、サイトを作った制作会社が担当しています。社内に記録がなくても、外から調べられる情報と社内の書類を組み合わせれば、たいてい見当がつきます。
証明書の発行元とサーバーの会社を外から調べる
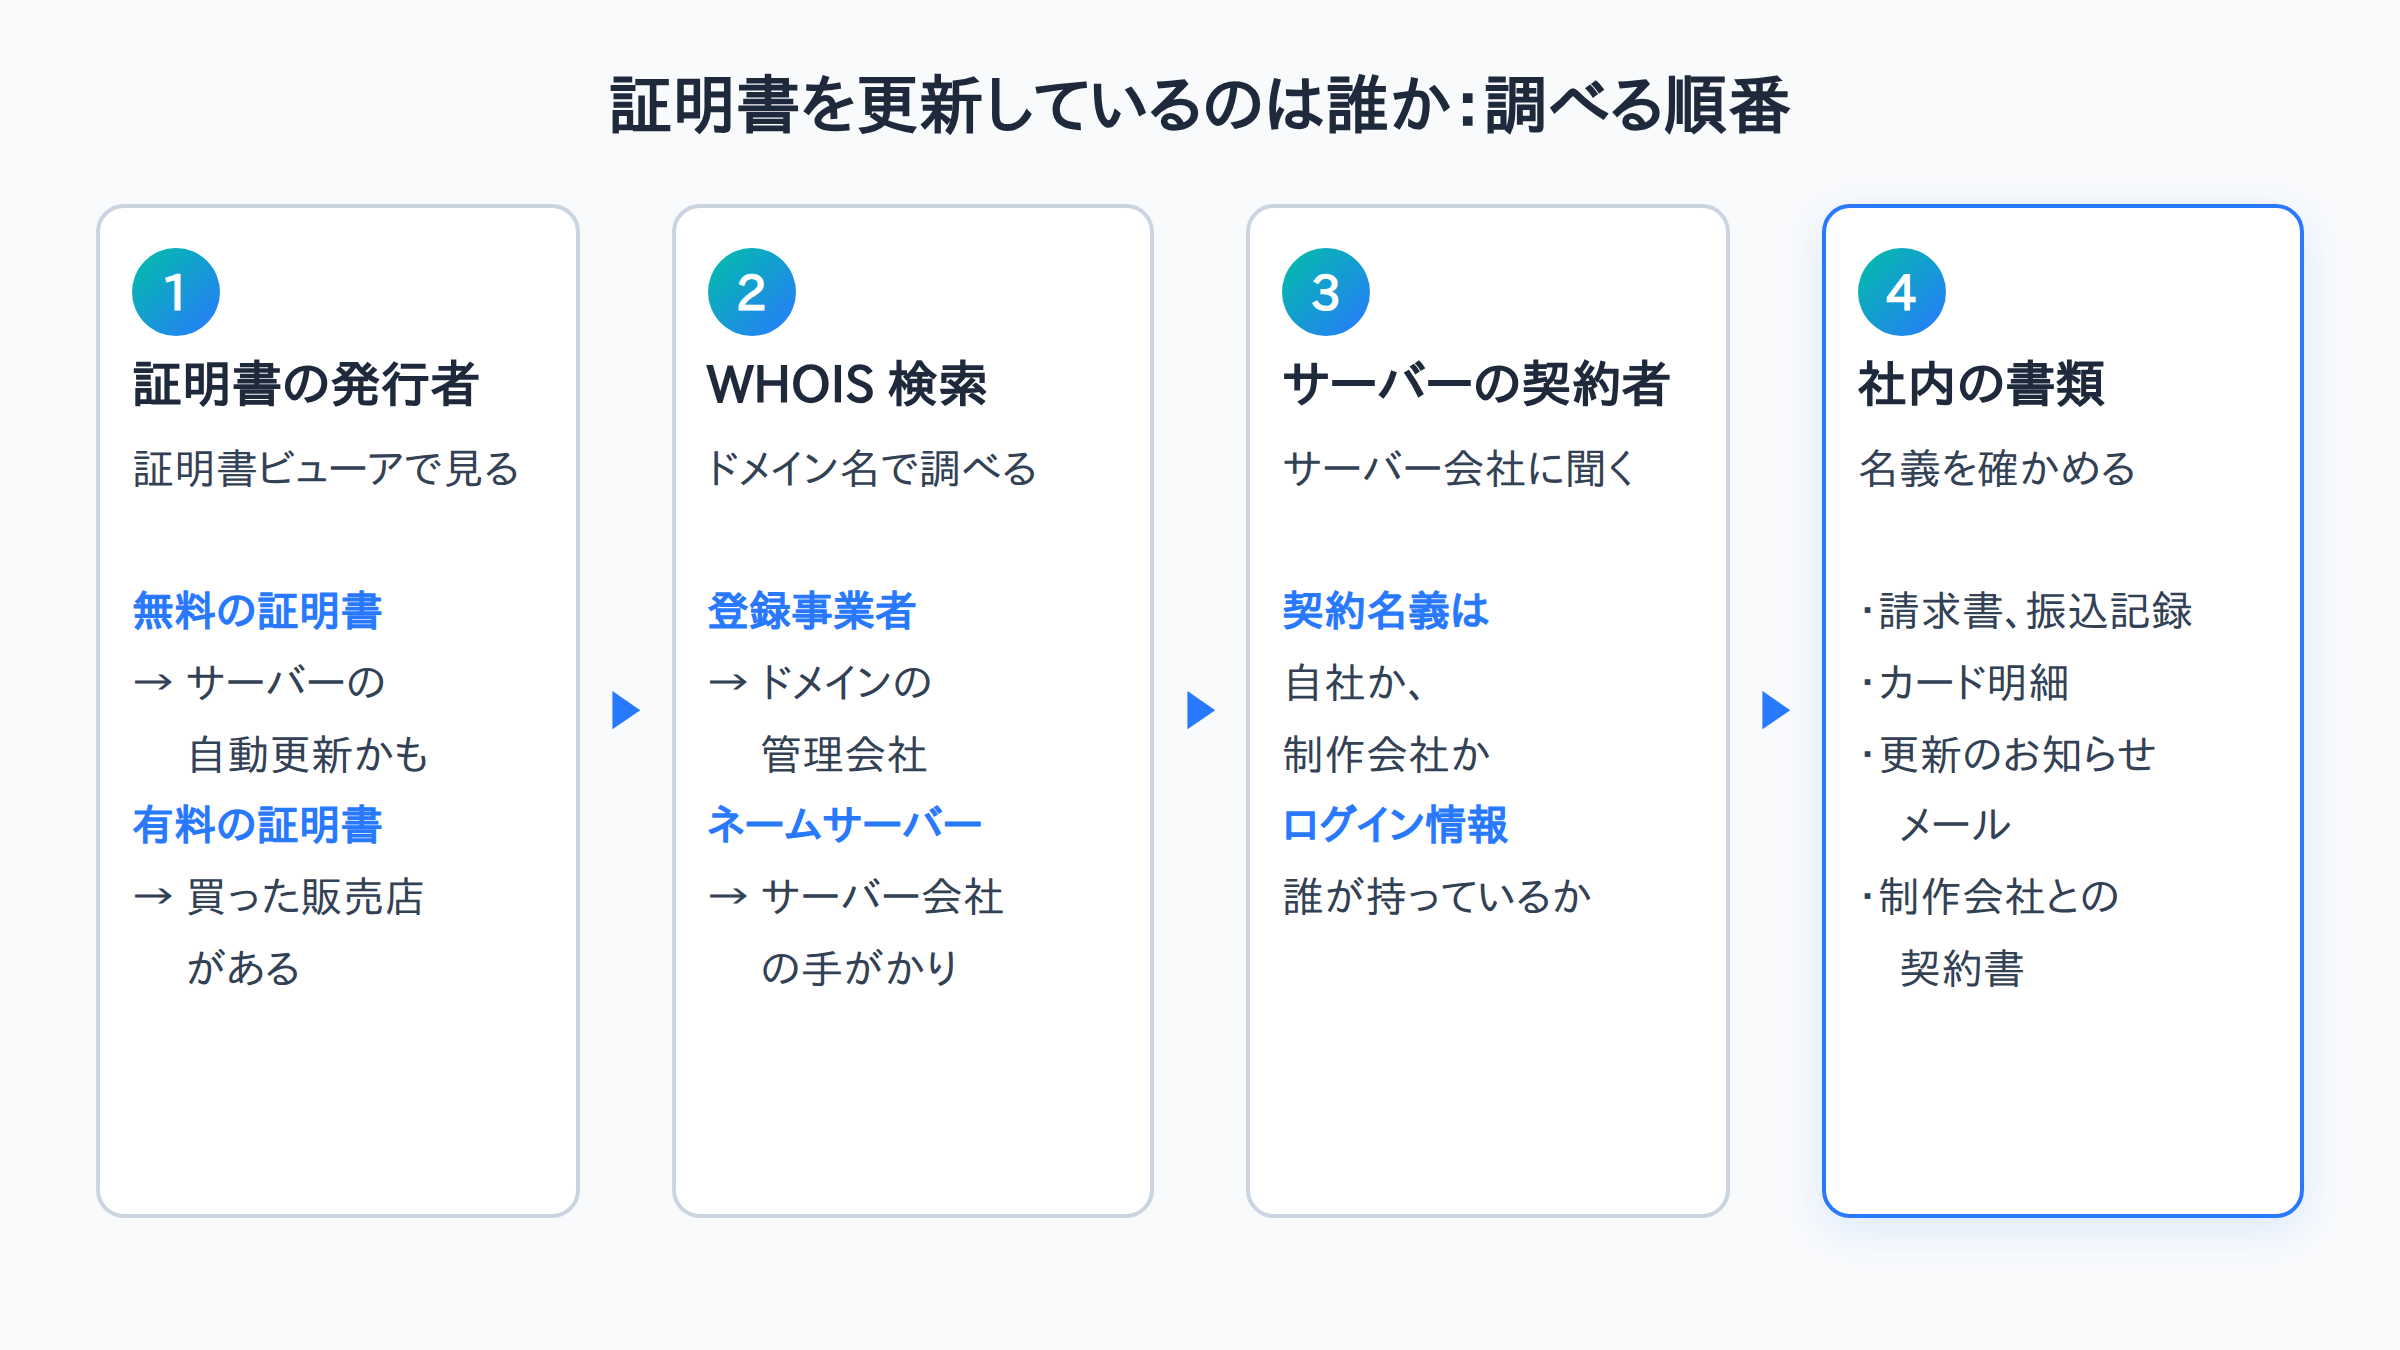
- 証明書の発行者:前の章で控えた発行者欄に「Let's Encrypt」などの無料の証明書の名前があれば、サーバー会社の自動更新機能で入れていた可能性が高いです。有料の証明書なら、どこかで購入・申請した記録があるはずです。
- WHOIS(フーイズ):ドメインの登録情報を調べられる仕組みです。検索サイトで「WHOIS 検索」と調べ、ドメイン名を入れると、ドメインを管理している登録事業者(レジストラ)の名前が分かります。
- ネームサーバー:WHOIS の結果に出る「ネームサーバー」の欄に、サーバー会社やDNSサービスの名前が入っていることがあります。ここからサーバーを契約している会社の見当がつきます。
社内で探す資料
外から会社名の見当がついたら、社内の書類で「誰の名義で契約しているか」を確かめます。探す場所は次のとおりです。
- 経理の支払記録(サーバー会社・ドメイン会社・制作会社への請求書や振込)
- 会社のクレジットカード明細(年1回の少額の引き落としが手がかりになることがあります)
- 代表アドレスや退職者のメールボックスにある「更新のお知らせ」「契約のご案内」
- 制作会社との契約書・見積書(保守に証明書の更新が含まれているか)
業者に送る連絡文の例
更新している会社が分かったら、すぐに連絡します。そのとき、相手が状況をひと目で分かるように、次の4つを必ず書いてください。
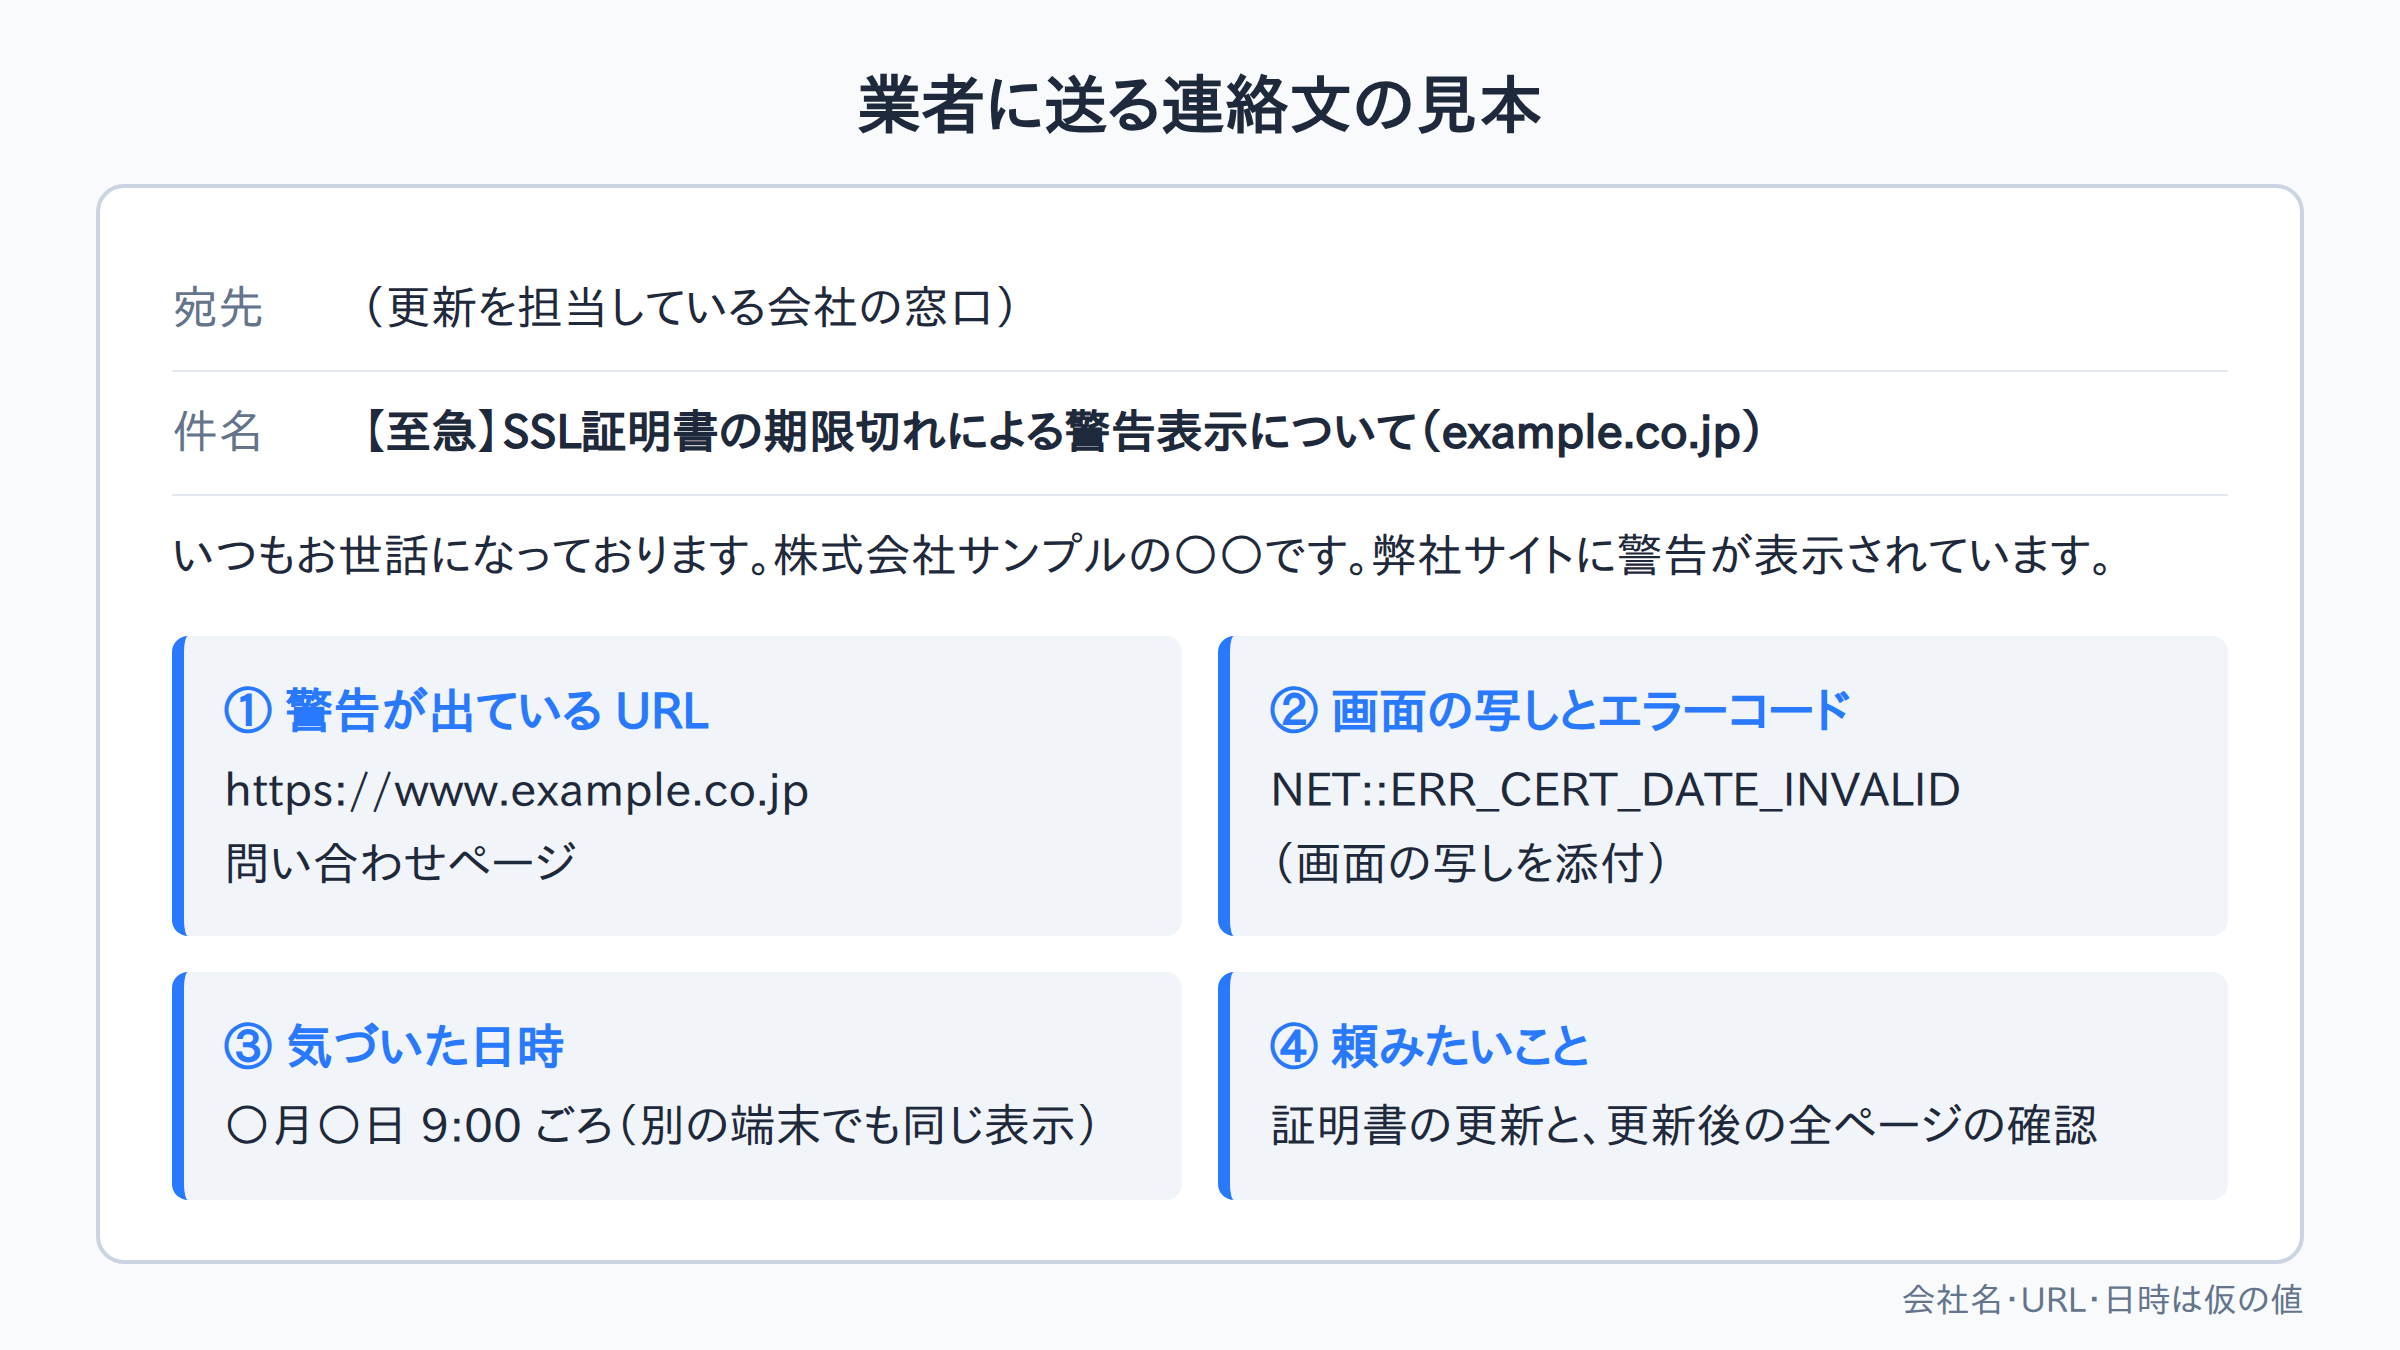
「サイトが見られない」とだけ送ると、原因の切り分けから始まって返事が遅くなります。エラーコードと有効期間を添えれば、相手はすぐに作業に入れます。
返事がない・対応できないと言われたときに聞き直すこと
1〜2営業日たっても返事がない、または「うちの担当ではない」と言われた場合は、次を聞き直してください。
- 証明書を申請・設定したのはどこか(自社か、別の会社か)
- サーバーとドメインの契約名義は誰か(自社名義か、制作会社の名義か)
- 管理画面のログイン情報を自社に渡してもらえるか
この3つの答えがそろえば、たとえその会社が対応できなくても、次に頼む会社が作業できる状態になります。
業者がいない・動かないときの依頼先の選び方
元の業者が見つからない、または対応してくれない場合は、別の会社に頼むことになります。ただし、依頼先を選ぶ前に、自社で必ず確かめておくことがあります。それが「名義」と「ログイン情報」です。
無料SSLと有料SSLで、直し方と頼む先が違う
無料の証明書(Let's Encrypt など)は有効期間が90日と短く、サーバー会社の機能で自動更新するのが前提です。期限切れになったのは、自動更新が止まっている(ドメインの向き先が変わった、設定が外れた、など)ことが原因の場合が多く、サーバーの管理画面から設定を直せば復旧できることがあります。なお、管理画面で「自動更新:有効」と表示されていても、直近の更新が成功しているとは限りません。必ず証明書ビューアで有効期間の終了日を見てください。
有料の証明書は、販売店で更新の申請と支払いをし、ドメインの持ち主であることの確認を通してから、新しい証明書をサーバーに入れ直す必要があります。料金を払っただけでは警告は消えません。新しい証明書をサーバーに入れて、初めて直ります。期限が切れたあとの扱い(更新として受け付けるか、新規の申請になるか)は販売店によって違うので、購入した販売店に確かめてください。
有料の証明書には、確認の深さで3つの種類があります。
種類 | 何を確かめるか | 発行までの目安 |
|---|---|---|
DV(ドメイン認証) | そのドメインを使う権限があるか | 早ければその日のうち |
OV(企業認証) | ドメインに加えて、申し込んだ会社が実在するか | 数日〜2週間ほど |
EV(EV認証) | OV よりさらに厳しく会社の実在を確かめる | 数日〜2週間ほど |
OV や EV が切れてしまった場合、新しい証明書の発行を待つあいだサイトが止まったままになります。その間は、サーバーの無料SSLか、早く出る DV 証明書をいったん入れてサイトを戻し、OV・EV が届いたら差し替える方法があります。お問い合わせが止まる期間を短くできるので、依頼先にもこの段取りで進められるか聞いてみてください。
ログイン情報がないと、誰に頼んでも直せない
証明書を入れ直すには、サーバーの管理画面に入る必要があります。有料の証明書なら、ドメインの持ち主であることを確かめるために、ドメインの設定(DNS)を変えたり、ドメインの登録アドレスでメールを受け取ったりする場面もあります。どの業者に頼んでも、この作業には契約者の権限が要ります。
サーバーやドメインが制作会社の名義のままで、その会社と連絡が取れない場合は、まずサーバー会社やドメインの会社に「契約者の変更」や「ログイン情報の再発行」ができるかを問い合わせます。名義の確認に書類が必要になることもあるので、復旧より先にこの手続きを始めてください。
作業中にやってはいけないこと
急いで直そうとして、かえって被害を広げることがあります。自分で作業するときも業者に頼むときも、次の5つは避けてください。
- 警告を無視してサイトに進み、管理画面へのログインや個人情報の入力をしない(通信が守られていない状態です)
- 今の証明書や DNS の設定を、新しいものが入る前に消さない
- アクセス制限や転送の設定を、理由が分からないまま変えない
- パスワードをメールの本文に書いて送らない(別の手段で渡す)
- https をやめて http に戻し、警告を消して急場をしのごうとしない(通信が守られない状態で公開を続けることになります)
依頼先の3つの選択肢
名義とログインの見通しが立ったら、依頼先を選びます。選択肢は大きく3つです。
- 契約しているサーバー会社のサポート:サーバーの機能(無料SSLの自動更新など)の使い方なら、契約者本人が問い合わせれば案内してもらえます。ただし、作業そのものは自分でやることが多いです。
- 証明書の更新・管理を代行する会社:更新と設定を代わりにやってくれます。たとえば、ある代行サービスは初期費用30,000円〜、1コモンネーム(1つのドメイン名)あたり月額2,000円と公開しています(同じサイトのよくある質問では税込と記載。2026年10月28日に公式サイトで確認)。証明書の問題だけなら、いちばん早く片づく選択肢です。
- 保守ごと引き継ぐ会社:証明書だけでなく、サーバー・ドメイン・サイトの中身までまとめて引き取ります。元の業者がいなくなっていて、ほかにも分からないことが多い場合に向いています。
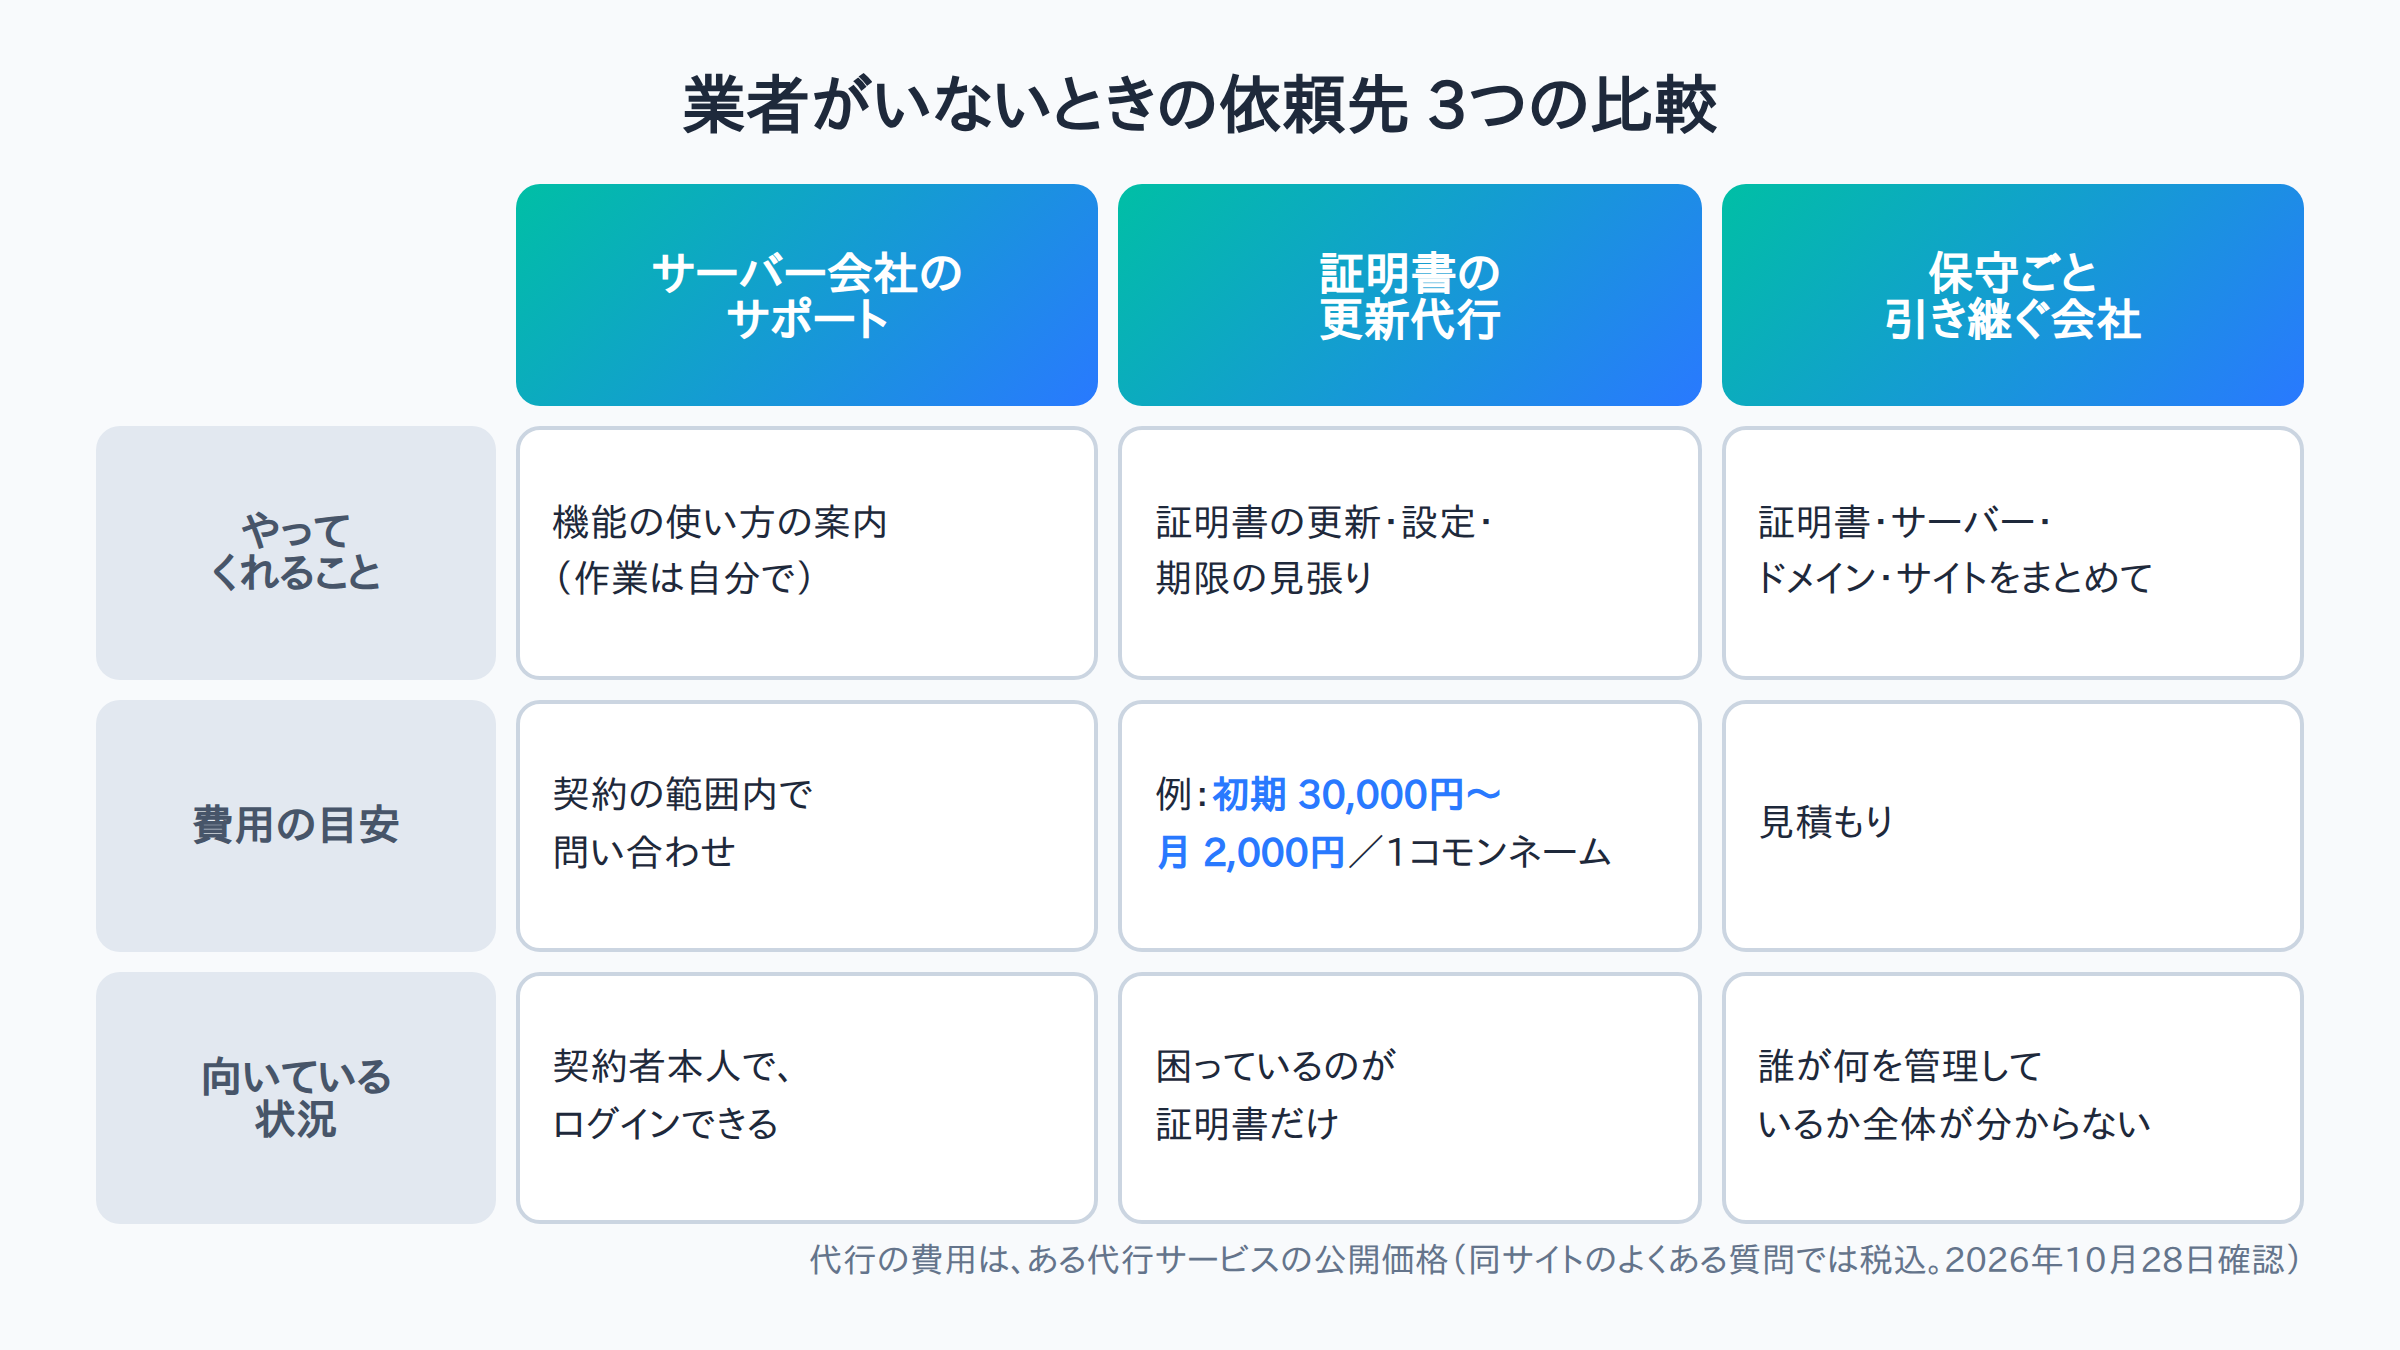
判断の目安は、「困っているのが証明書だけか、それとも誰が何を管理しているか全体が分からないか」です。前者なら代行、後者なら引き継ぎを検討してください。
復旧したあとに必ず確かめること
- 前の章で洗い出したすべての URL で、警告が消えているか(www あり・なし、サブドメインも)
- 証明書ビューアで、新しい有効期間になっているか
- http:// で開いたときに、https:// に自動で転送されるか
- お問い合わせフォームから、実際にテスト送信できるか
- CDN(サイトの配信を中継するサービス)を使っている場合は、CDN 側の証明書も新しくなっているか
「トップページは直ったが、フォームのサブドメインだけ古い証明書のまま」ということもあります。最後の確認まで済ませて、復旧完了です。
二度と切らさないための管理(有効期間はこれから短くなる)
今回の期限切れを直したら、同じことが起きない仕組みにしておきましょう。とくに今は、証明書の有効期間が段階的に短くなっている途中です。人の手で年1回更新する運用は、もう続けられません。
証明書の最長有効期間が短くなる日程
証明書のルールを決めている業界団体 CA/Browser Forum の基準(Baseline Requirements 6.3.2)では、証明書の最長有効期間が次のように短くなります。以前は398日でした。
- 2026年3月15日から:200日
- 2027年3月15日から:100日
- 2029年3月15日から:47日
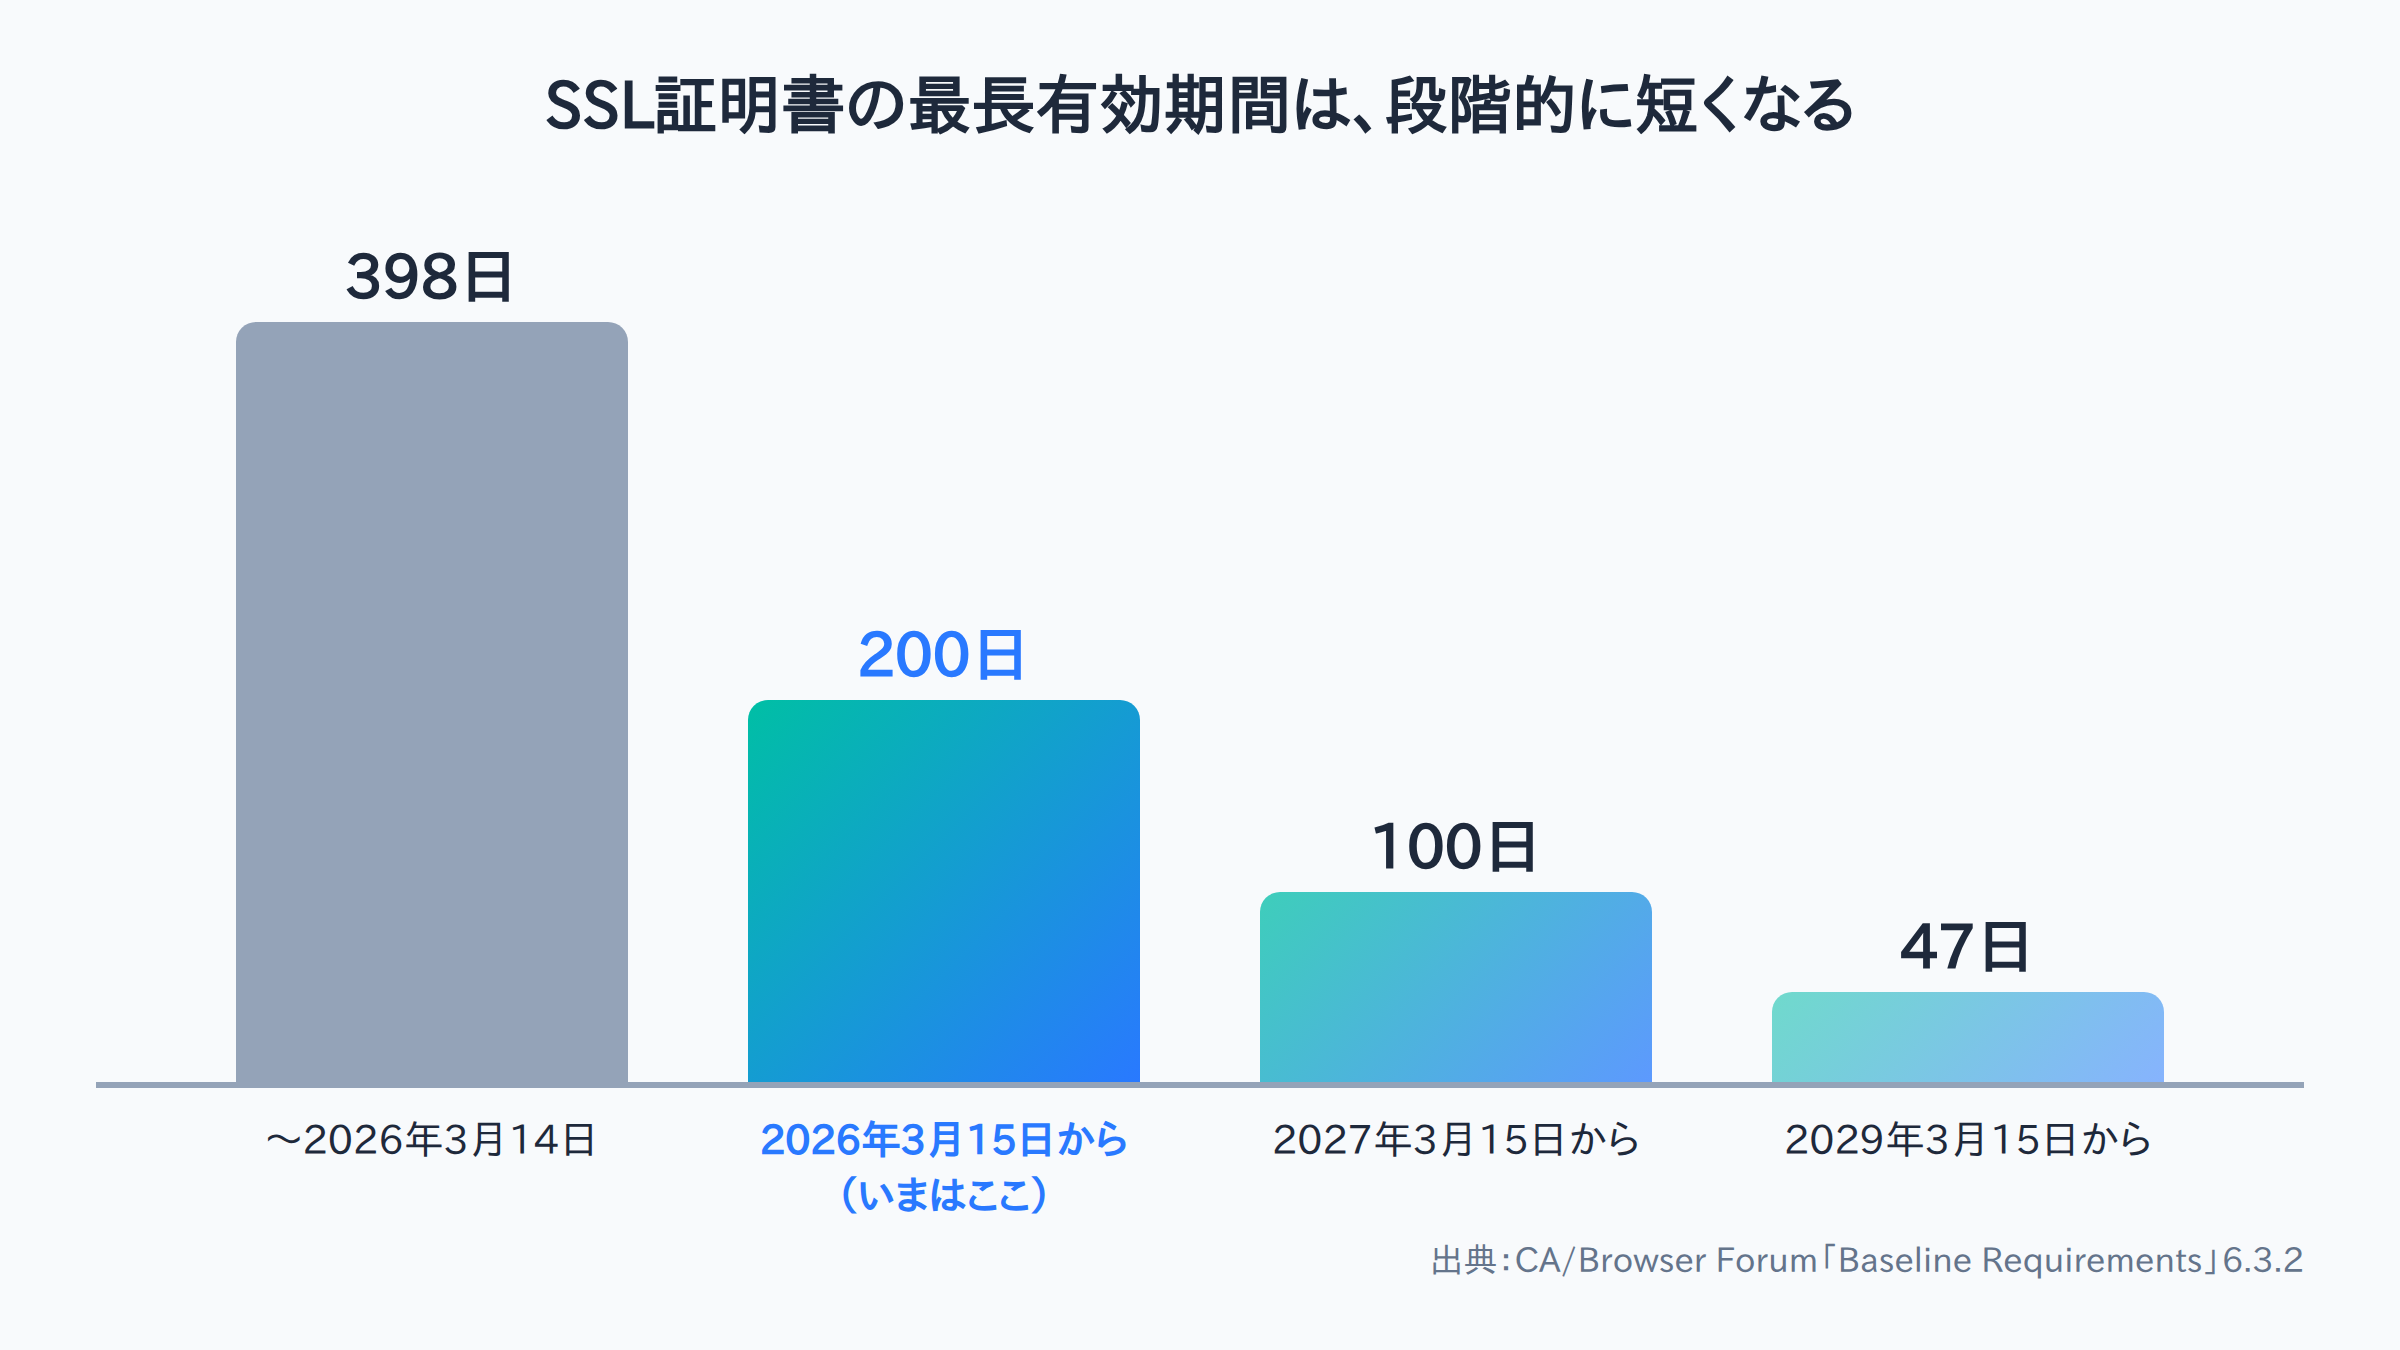
つまり今はすでに、有料の証明書でも1年に2回以上の更新が必要です。2029年には、ほぼ月1回のペースになります。
自動更新にする・通知を2か所で受ける・年1回の棚卸し
- 自動更新にする:サーバーの自動更新機能や、更新を自動で行う代行サービスを使い、人が作業しなくても更新される形にします。
- 期限前の通知を2か所以上で受ける:更新のお知らせメールが退職者のアドレスにだけ届いていた、という状態をなくすため、代表アドレスなど複数の宛先で受けます。
- 年1回の棚卸し:自社で使っているドメインとサブドメインを一覧にし、それぞれの証明書の期限と更新方法を確かめます。
担当者が代わっても分かる記録を残す
最後に、次の情報を1か所にまとめておきます。担当者が辞めても、業者が変わっても、ここを見れば誰でも対応できる状態にするためです。
- ドメイン・サーバー・証明書の契約先と、契約名義
- 各管理画面のログイン情報の保管場所(パスワードそのものではなく、保管場所)
- 更新を担当している会社と連絡先、契約の範囲
証明書の期限切れは、技術の問題というより「誰が管理しているか分からない」という管理の問題です。記録が残っていれば、次に何かあっても慌てずに済みます。
よくある質問
更新料を払っていたのに、期限切れになることはありますか
あります。支払いと、新しい証明書をサーバーに入れる作業は別です。自動更新の設定が外れていたり、更新後の証明書が入れ直されていなかったりすると、払っていても期限は切れます。
有効期間が47日になるのはいつですか
CA/Browser Forum の基準では、2029年3月15日からです。その前に、2027年3月15日から100日になります。
復旧までどのくらいかかりますか
ログインできて、無料の証明書の自動更新を直すだけなら、作業そのものは短く済むことが多いです。有料の証明書の申請や、名義・ログインの取り戻しが必要な場合は、手続きの分だけ日数がかかります。まず名義とログインがそろっているかで見通しが変わります。
まとめ
- まずエラーコードと有効期間を見て、本当に期限切れかを確かめる
- 証明書の発行者・WHOIS・社内の請求書から、更新している会社と契約名義を探す
- 業者には、URL・エラーコード(画面の写し)・日時・頼みたいことの4つをそろえて連絡する
- 業者がいないときは、先に名義とログインを取り戻し、証明書だけなら代行、全体が分からなければ引き継ぎを選ぶ
- 有効期間は2026年3月から最長200日。自動更新と記録で、人に頼らない管理にする
まずは警告画面のエラーコードを確かめるところから始めてください。原因が分かれば、次に連絡する相手も決まります。
ドメイン・サーバーの「誰が何を持っているか」を点検します
「証明書は直ったが、ほかに何が切れそうか分からない」「制作会社と連絡が取れず、名義もログインも手元にない」。そんな状態のまま次の期限を待つのは不安だと思います。
アストラルコードでは、点検(15万円〈税別〉・2週間・報告書つき)をご用意しています。証明書だけでなく、ドメイン・サーバー・各サービスの契約名義とログイン情報の所在をまとめて調べ、どこに危険があり、何から手を付ければよいかを報告書にしてお渡しします。点検の結果をもとに、引き継ぎや保守をご依頼いただくかどうかは、そのあとで決めていただけます。
作った人がいなくなったシステムの「中身が分からない」という段階から、お気軽にご相談ください。